
Am Montag verhängt Norwegen sein höchstes Datenschutz-Bußgeld, weil ein Werbedienstleister Grindr-Daten in Auktionen weitergereicht hat. Am Donnerstag belegt das Citizen Lab, dass über dieselbe Art Auktion Spionagesoftware auf Geräte gelangt – und dass die Anzeigen auch in Grindr liefen.
Zwischen den beiden Meldungen liegen drei Tage und ein gemeinsamer Name. Wolfie Christl hat 2020 als Tracking-Forscher am Bericht „Out of Control“ des norwegischen Verbraucherrats mitgearbeitet, der die Datenweitergabe von Grindr an Werbefirmen offenlegte. Sechs Jahre später ist er Mitautor der Untersuchung, die das Citizen Lab der Universität Toronto am Donnerstag veröffentlicht hat. Am Mechanismus hat sich dazwischen wenig geändert.
Montag in Oslo
Die norwegische Datenschutzbehörde Datatilsynet hat gegen Xandr ein Bußgeld von 92 Millionen Kronen verhängt, rund 8,5 Millionen Euro. Die Werbefirma gehört seit 2022 zu Microsoft. Von 2018 bis 2020 wickelte sie die Auktionen für Werbeplätze in Grindr ab. Dabei reichte sie Daten, die auf die sexuelle Orientierung schließen lassen, an potenziell tausende Unternehmen weiter. Xandr berief sich darauf, Grindr habe die Einwilligung eingeholt. Die Behörde ließ das nicht gelten: Wer gemeinsam verantwortlich ist, kann die Verantwortung nicht weiterreichen. Microsoft verweist darauf, dass es um die Zeit vor der Übernahme gehe, und prüft die Entscheidung. Grindr selbst hatte für dieselbe Praxis schon früher gezahlt. männer* hat die Verfahren in Oslo, Madrid und London im September nachgezeichnet.
Bestraft wird damit eine Datenpraxis, die sechs bis acht Jahre zurückliegt. Die Infrastruktur dahinter läuft weiter.
Donnerstag in Toronto
Das zeigt der Citizen-Lab-Bericht. Im Zentrum steht die israelische Firma Discover-Tech. Sie gab sich als gewöhnlicher Werbeanbieter aus und stand von 2020 bis 2026 auf den Partnerlisten von Google und des Branchenverbands IAB Europe. Über ihre Plattform „Controlium“ konnten Kund*innen einzelne Geräte anhand der Werbe-ID oder der IP-Adresse auswählen und ihnen „kontrollierte Anzeigen“ ausspielen. Zu den Kund*innen zählte nach dem Bericht der Spyware-Hersteller Candiru. Bei Al Jazeera wurden so zwischen 2024 und 2025 mindestens 45 Geräte infiziert. Nachweisbar ist das, weil der Sender seine Netzwerkprotokolle zur Verfügung stellte. Ein Klick war nicht nötig. Es reichte, dass die Anzeige geladen wurde.
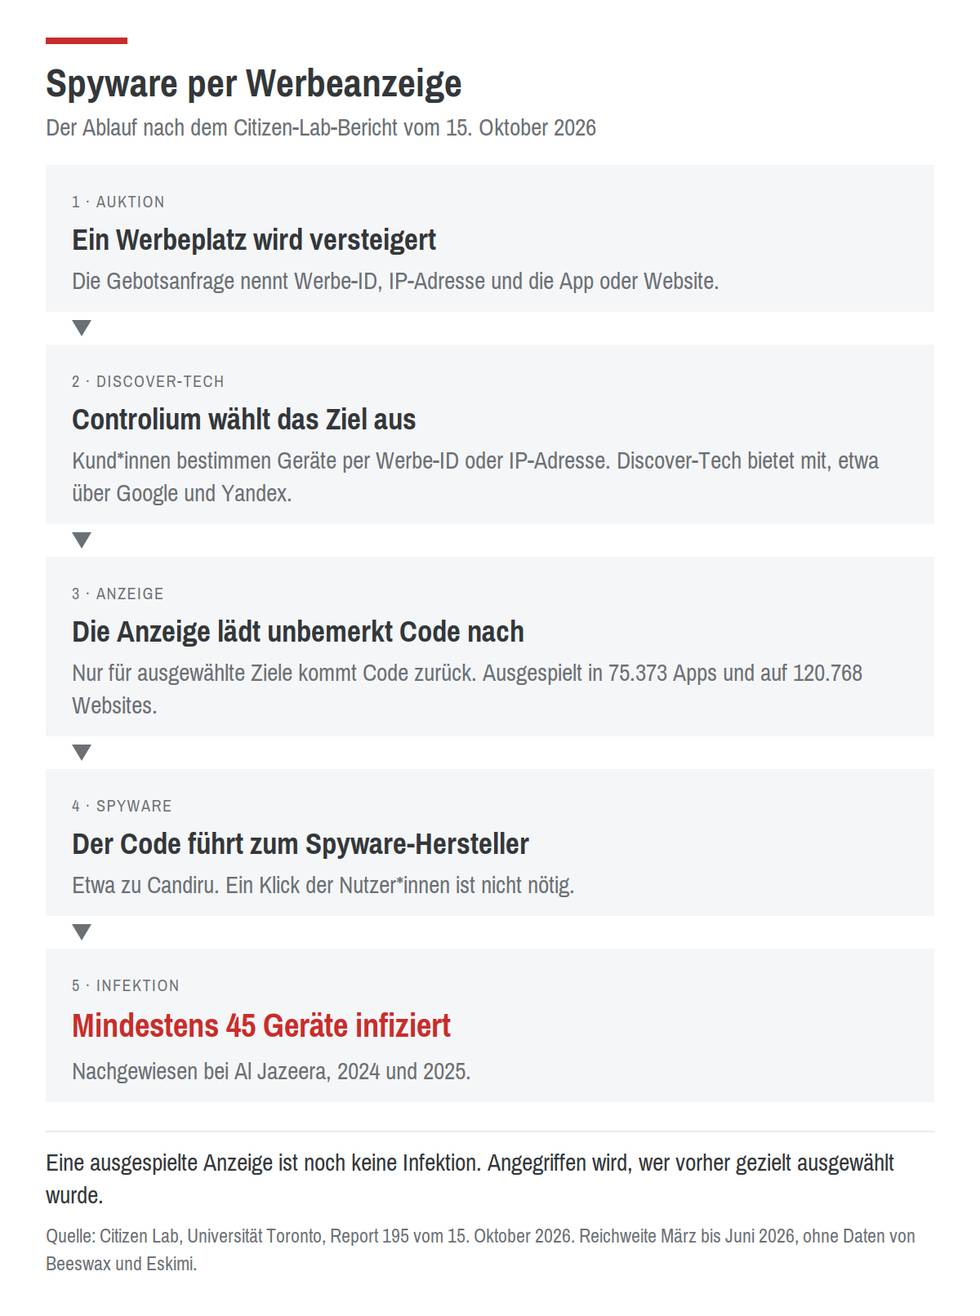
Grafik: KI-erstellt
Von der Werbeauktion zur Infektion: Nur wer gezielt ausgewählt wurde, bekommt Code ausgespielt. Quelle: Citizen Lab, Universität Toronto, „Exposing AdFection“, Report 195 vom 15. Oktober 2026. Die Reichweitenzahlen beruhen auf Gebotsdaten von März bis Juni 2026 und enthalten keine Daten der Werbeplattformen Beeswax und Eskimi.
Die Forschenden werteten fast vier Milliarden Gebotsdatensätze aus. Von März bis Juni 2026 erschienen Discover-Tech-Anzeigen mit dem einschlägigen Skript in 75.373 Apps und auf 120.768 Websites. In Grindr waren es nach dem Bericht Tausende, in der Android-Version von Viber rund 700.000. Eine ausgespielte Anzeige belegt keine Infektion, das betonen die Forschenden selbst. Hinweise auf gezielte Angriffe gegen Grindr-Nutzer*innen enthält der Bericht nicht. Grindr ließ eine Anfrage von BR und netzpolitik.org unbeantwortet. Die Zahlen dürften eher zu niedrig liegen, weil die Daten von zwei beteiligten Werbeplattformen fehlen. Das Bundesamt für Verfassungsschutz sieht auf Anfrage des BR ein „erhebliches Gefährdungspotenzial“.
Ein Name in beiden Akten
Discover-Tech hat laut Citizen Lab Nutzerkennungen mit anderen Werbefirmen abgeglichen, darunter mit Xandr. Der Tracking-Code der Firma liest gezielt die Xandr-Kennung aus, und in Controlium findet sich eine Option, die genau diese Kennung erkennt. Wofür sie eingesetzt wurde, konnten die Forschenden nicht klären. Xandr hat auf ihre Anfrage nicht geantwortet.
Auch der Einwilligungsapparat, an dem Grindr in Oslo gescheitert ist, taucht wieder auf. Discover-Tech nutzte das Einwilligungssystem von IAB Europe, um bei Nutzer*innen in der EU DSGVO-konform zu erscheinen.
Die Telefonnummer hinter der Werbe-ID
Illustration: KI-erstellt
Ein Flirt, eine Anzeige, ein Datenstrom: Die Gebotsanfrage geht raus, bevor jemand etwas anklickt.
Für queere Nutzer*innen ist ein Befund besonders heikel, der im Bericht fast am Rand steht. Ein Akteur, den das Citizen Lab „Dark Cartographer“ nennt, nutzte Discover-Techs Anzeigen, um die Telefonnummern von Mobilnutzer*innen auszulesen. Dafür nutzte er Sicherheitslücken bei Mobilfunkanbietern in mehr als 30 Ländern. Ziel ist eine Datenbank, die Werbe-IDs mit Rufnummern verknüpft. Taucht eine solche Werbe-ID in einer schwulen Dating-App auf, steht hinter ihr dann keine anonyme Kennung mehr, sondern eine Rufnummer. Ein eigener Bericht dazu ist angekündigt.
Dass solche Daten nicht theoretisch bleiben, ist dokumentiert: 2021 wurde in den USA ein ranghoher Geistlicher mit Bewegungsdaten aus dem Werbemarkt geoutet.
Aus der anonymen Kennung wird eine Rufnummer.
Vier Eingaben in Alt-Moabit
In Deutschland ist kein Bußgeld gegen Grindr bekannt. Auf Anfrage von männer* teilte die Berliner Beauftragte für Datenschutz und Informationsfreiheit mit, dass bei ihr seit 2020 vier Eingaben zu Grindr eingegangen sind. Ein Prüfverfahren läuft, ein früheres ist abgeschlossen. Beanstandungs- oder Bußgeldverfahren hat die Behörde nie geführt. In der Rechtsfrage steht sie an der Seite Oslos. Weil Grindr sich ausdrücklich an die queere Community richte, lasse schon die Information, dass jemand die App nutzt, auf die Zugehörigkeit zu einer sexuellen Minderheit schließen. Die Behörde stützt sich dabei auch auf den Europäischen Gerichtshof, der den Begriff der sexuellen Orientierung in Artikel 9 DSGVO weit auslegt (Rechtssache C-184/20). In Oslo zahlen für denselben Datenstrom inzwischen zwei Unternehmen. In Berlin hat dieselbe Rechtsauffassung bislang zu keiner Sanktion geführt.
Weil Grindr keine Niederlassung in der EU hat, ist die Datenschutzbehörde des Bundeslands zuständig, in dem die beschwerdeführende Person wohnt. Ob es eine abgestimmte Linie der deutschen Aufsicht gibt, ließ sich nicht klären. Die Bundesdatenschutzbeauftragte verwies an den Vorsitz der Datenschutzkonferenz, den 2026 Baden-Württemberg innehat.
Was ein Verzicht kostet
Es gibt Plattformen, die aus diesem Markt ausgestiegen sind. ROMEO, das in diesen Tagen 25 Jahre alt wird, hat 2021 die Werbung komplett eingestellt. Die Nutzer sollten die Kunden sein, nicht die Werbeindustrie, begründete das Unternehmen den Schritt und verwies auf die Datenskandale im queeren Bereich. Seitdem finanziert es sich nach eigenen Angaben ausschließlich über Abos, so der Stand von 2023. Wo kein Werbeplatz verkauft wird, findet keine Auktion statt. Was der Verzicht kostet, weiß dieser Verlag aus eigener Rechnung. Die Bannerwerbung, die ROMEO 2021 abgeschaltet hat, haben wir mit vermarktet. Ein deutlicher Umsatzverlust.
Der Einwand dagegen ist ernst zu nehmen. Werbung hält eine App für Menschen ohne Kreditkarte kostenlos, und ein Abo hinterlässt seinerseits eine Zahlungsspur. Werbefrei heißt auch nicht trackerfrei. Eine Prüfung, wie sie die Electronic Frontier Foundation im Juni für Grindr gemacht hat, ist uns für ROMEO nicht bekannt. Das Geschäftsmodell entscheidet über diesen einen Angriffsweg, nicht über die Datensicherheit insgesamt.
Vor Gewalt schützt es ohnehin nicht. Die ARD-Reihe team.recherche hat im August dokumentiert, wie Männer über Grindr ebenso wie über ROMEO zu vermeintlichen Dates gelockt und überfallen werden.
Was jetzt hilft
Controlium wählt Ziele unter anderem über die Werbe-ID aus. Wer sie auf dem Telefon löscht oder deaktiviert, kappt den Faden, an dem die Profile hängen. Wie das geht, haben wir im September beschrieben. Im Browser hält ein Werbeblocker die Anzeigen samt ihrem Code fern. Beschwerden gehen an die Datenschutzbehörde des eigenen Bundeslands. In Berlin ist das die Behörde in Alt-Moabit, die bereits prüft.
Politisch läuft es gerade in die andere Richtung. Mit dem „Digitalen Omnibus“ will die EU-Kommission die Definition personenbezogener Daten ändern. Nach Einschätzung von noyb könnten Tracking-Kennungen damit aus der DSGVO fallen. Auch die Berliner Datenschutzbeauftragte Meike Kamp, deren Behörde gerade gegen Grindr prüft, warnt, Datenflüsse in der Werbeindustrie würden dann noch schwerer kontrollierbar.
Die Werbe-ID, über die eine Spyware-Firma ihre Ziele auswählt, wäre dann womöglich kein geschütztes Datum mehr. Warum soll Europa ausgerechnet die Kennungen aus dem Schutz nehmen, über die Angreifer ihre Ziele finden – in derselben Woche, in der Oslo den Handel mit solchen Auktionsdaten so hart bestraft wie nie?
– ROMEO ist Medienpartner und Werbekunde von männer* –